Falha no kernel do Linux dá a convidados KVM em ARM64 acesso à memória do host
22 set. 2026·The Hacker News
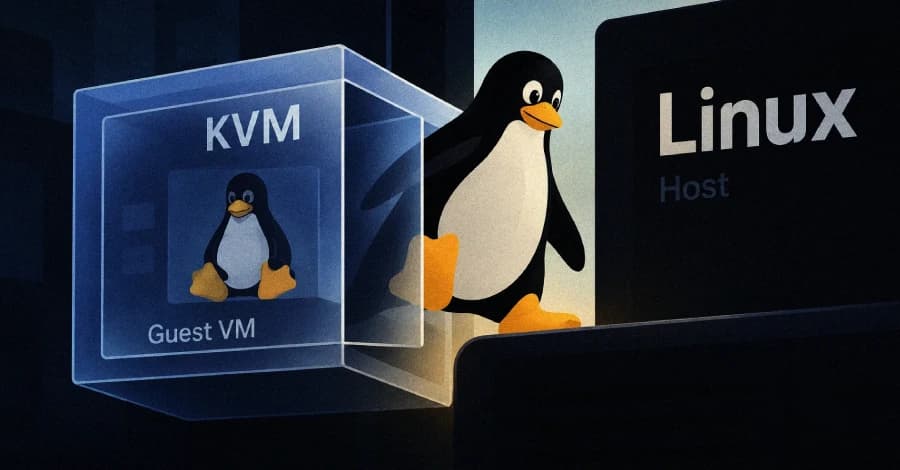
A CVE-2026-89775 quebra o isolamento entre máquina virtual e hospedeiro no código KVM do Linux para processadores ARM64.
Quando o convidado organiza a memória de um jeito específico, um cálculo de tamanho retorna zero e um trecho já liberado da memória do host fica exposto — com leitura e escrita. O pesquisador que encontrou a falha afirma ser possível escapar do convidado e executar código no host. O alívio: só vale para hosts com virtualização aninhada ligada, um modo experimental desativado por padrão. A correção está no Linux 6.18.51, 7.2.5 e 7.3-rc1.
Se você liga nested virtualization em ARM64, essa é a sua tarefa da semana.
👉 Leia o artigo completo no The Hacker News
Créditos: The Hacker News — Setembro 2026